Domain furkleider.de kaufen?
Wir ziehen mit dem Projekt
furkleider.de um.
Sind Sie am Kauf der Domain
furkleider.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain furkleider.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
MGA Entertainment Rainbow High Fashion Studio Exklusive Puppe mit Kleidung und AccessoiresDie Legende besagt, dass sich am Ende des Regenbogens ein Topf mit Gold befindet. Aber die Wahrheit ist, dass es etwas noch Erstaunlicheres ist. Nur wenige Auserwählte mit einem Auge für gewagte Mode können dem Regenbogen zur Rainbow High folgen, der farbenfrohen Modeschule, an der jeder lernt, sein wahres Gesicht zur Schau zu stellen. Treten Sie ein in das Rainbow High Fashion Studio, wo Avery Styles bereit ist, für Sie den idealen Look zu finden. Kreieren Sie mehr als 300 Looks mit einem Regenbogen an Moden, die Sie mischen und kombinieren können. Das Rainbow High Fashion Studio wird mit der exklusiven Puppe von Avery Styles geliefert. Sie ist die Glamour-Modedesignerin, zu der jeder in der Schule aufschaut, und sie ist voll beweglich, so dass sie so viele glamouröse Posen einnehmen kann. Und wenn Sie das Glück haben, eine Einladung in ihr Modestudio zu erhalten, finden Sie den idealen Look für den Laufstegunterricht. Außerdem sind 2 funkelnde, austauschbare Perücken im Lieferumfang enthalten - eine glitzernde Regenbogenperücke und eine luxuriöse, heißrosa Perücke. Ändern Sie Averys Look, indem Sie ihre Perücken austauschen, oder stylen Sie sie ohne Perücke, denn sie hat einen süßen Elfenschnitt darunter. Sie kommt mit einem vollen Regal voller Regenbogenmode (Puppenkleidung und Puppenaccessoires). Genießen Sie endloses Modespiel mit dem prächtigen goldenen Moderegal, hochwertigen, durchsichtigen Schuhfächern, Aufhängern für Mode und einem Regenbogen von Haarnadeln zum Frisieren. Rainbow High Fashion Studio exklusive Modepuppe, 2 austauschbare Perücken, 5 Oberteile, 2 Röcke, 2 Kleider, 1 Jacke, 1 Kapuzenpulli, 1 Jeans, 4 Paar Schuhe, 9 Kleiderbügel, 5 Haarnadeln, 4 Schuhkartons, 1 Kamm, 1 Puppenständer und 1 Kleiderständer. Sammeln Sie den Regenbogen! Sammeln Sie alle hinreißenden Rainbow High Fashion-Puppen, um den Regenbogen zu vervollständigen.145,95 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
Pongratz, Stephan: DSA5 - Hauer & Schwarzer Pelz - OrksspielhilfeDSA5 - Hauer & Schwarzer Pelz - Orksspielhilfe , Orks! Ein Ausruf, der für die Menschen des Mittelreiches und Svellttals selten etwas Gutes verheißt. Obwohl Orks vor allem als brutale Krieger und Menschenfeinde verrufen sind, besitzen sie eine uralte Kultur, in der Ehre und Tapferkeit eine wichtige Rolle spielen. Manch ein Schwarzpelz ist sogar zum Helden geboren! Mit dieser Spielhilfe kannst du orkische, halborkische und holberkische Helden erstellen. Enthalten sind: #kurze Hintergrundbeschreibungen orkischer Stämme und Götter #die Werte der Spezies Ork, Halbork und Holberker #die Kultur Orkland, Holberk und eine Kultur für Räuberbanden #mehrere orkische Professionen, etwa der Rikai- und der Graveshpriester, #der orkische Blutkrieger und der Tairachschamane #Zauber, Liturgien und Animistenkräfte der vorgestellten #Professionen #orkische Waffen und Rüstungen #Wesenszüge verschiedener Orkstämme #Werte verschiedener orkischer Meisterpersonen und Gegner Zur Benutzung dieser Spielhilfe benötigst du das DSA5-Regelwerk. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20221215, Produktform: Kartoniert, Autoren: Pongratz, Stephan~Spohr, Alex, Edition: NED, Seitenzahl/Blattzahl: 64, Themenüberschrift: GAMES / Role Playing & Fantasy, Keyword: Aventurien; DSA; Das Schwarze Auge; Rollenspiel; Fantasy, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnhinweis für Spielzeuge: Kein Warnhinweis erforderlich, Länge: 292, Breite: 203, Höhe: 9, Gewicht: 288, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
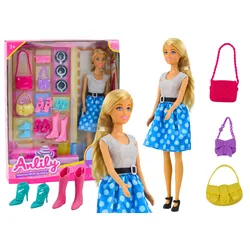
Anlily Puppenset, Kleidung, Accessoires, AccessoiresAnlily Puppenset, Kleidung, Accessoires, Accessoires Eine wunderschöne Puppe mit Standardmaßen von 30 cm ist die perfekte Wahl für jeden kleinen Modeliebhaber, der gerne mit Stilen experimentiert und einzigartige Kreationen kreiert. Die Puppe besticht durch ihr elegantes Aussehen und den Detailreichtum, der das Spielen zu einem echten Abenteuer in der Welt der Mode macht. Das Set mit der Puppe enthält eine große Auswahl an Kleidungsaccessoires, die dem Kind unbegrenzte Möglichkeiten eröffnen, einzigartige Styles zu kreieren. Eine Vielzahl an Schuhen, Handtaschen und modischen Accessoires wie Schmuck, Mützen und Schals ermöglichen es Ihnen, einzigartige, personalisierte Outfits für jeden Anlass zu kreieren. Jedes Element des Sets wurde sorgfältig entworfen und mit viel Liebe zum Detail hergestellt, was den Puppenstilen ein realistisches Aussehen verleiht und außerdem die Haltbarkeit der Accessoires erhöht, sodass stundenlanger Spielspaß gewährleistet ist. Die Puppe begeistert nicht nur durch ihre Schönheit, sondern inspiriert auch dazu, Kreativität und Stilgefühl zu entwickeln. Durch das Spielen kann ein Kind in die Rolle eines Stylisten, Modedesigners oder Showorganisators schlüpfen, wodurch Fantasie und handwerkliche Fähigkeiten gefördert werden. Diese Puppe ist der perfekte Spielgefährte und wird mit Sicherheit zum Lieblingsspielzeug jedes Kindes. Dank der unbegrenzten Gestaltungsmöglichkeiten wird jedes Mal, wenn Sie damit spielen, anders sein, voller neuer Ideen und Inspirationen. Dies ist ein perfektes Geschenk für kleine Fashionistas, die ihre Leidenschaften und Träume über die Welt der Mode verwirklichen möchten. Verpackungsmaße: 32,5 cm x 25,5 cm x 6 cm Es ist CE-zertifiziert und entspricht der EN71-Norm. Für Kinder ab 3 Jahren gedacht.16,60 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
MGA Entertainment Rainbow High Fashion Studio Exklusive Puppe mit Kleidung und AccessoiresDie Legende besagt, dass sich am Ende des Regenbogens ein Topf mit Gold befindet. Aber die Wahrheit ist, dass es etwas noch Erstaunlicheres ist. Nur wenige Auserwählte mit einem Auge für gewagte Mode können dem Regenbogen zur Rainbow High folgen, der farbenfrohen Modeschule, an der jeder lernt, sein wahres Gesicht zur Schau zu stellen. Treten Sie ein in das Rainbow High Fashion Studio, wo Avery Styles bereit ist, für Sie den idealen Look zu finden. Kreieren Sie mehr als 300 Looks mit einem Regenbogen an Moden, die Sie mischen und kombinieren können. Das Rainbow High Fashion Studio wird mit der exklusiven Puppe von Avery Styles geliefert. Sie ist die Glamour-Modedesignerin, zu der jeder in der Schule aufschaut, und sie ist voll beweglich, so dass sie so viele glamouröse Posen einnehmen kann. Und wenn Sie das Glück haben, eine Einladung in ihr Modestudio zu erhalten, finden Sie den idealen Look für den Laufstegunterricht. Außerdem sind 2 funkelnde, austauschbare Perücken im Lieferumfang enthalten - eine glitzernde Regenbogenperücke und eine luxuriöse, heißrosa Perücke. Ändern Sie Averys Look, indem Sie ihre Perücken austauschen, oder stylen Sie sie ohne Perücke, denn sie hat einen süßen Elfenschnitt darunter. Sie kommt mit einem vollen Regal voller Regenbogenmode (Puppenkleidung und Puppenaccessoires). Genießen Sie endloses Modespiel mit dem prächtigen goldenen Moderegal, hochwertigen, durchsichtigen Schuhfächern, Aufhängern für Mode und einem Regenbogen von Haarnadeln zum Frisieren. Rainbow High Fashion Studio exklusive Modepuppe, 2 austauschbare Perücken, 5 Oberteile, 2 Röcke, 2 Kleider, 1 Jacke, 1 Kapuzenpulli, 1 Jeans, 4 Paar Schuhe, 9 Kleiderbügel, 5 Haarnadeln, 4 Schuhkartons, 1 Kamm, 1 Puppenständer und 1 Kleiderständer. Sammeln Sie den Regenbogen! Sammeln Sie alle hinreißenden Rainbow High Fashion-Puppen, um den Regenbogen zu vervollständigen.145,95 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware
-
Pongratz, Stephan: DSA5 - Hauer & Schwarzer Pelz - OrksspielhilfeDSA5 - Hauer & Schwarzer Pelz - Orksspielhilfe , Orks! Ein Ausruf, der für die Menschen des Mittelreiches und Svellttals selten etwas Gutes verheißt. Obwohl Orks vor allem als brutale Krieger und Menschenfeinde verrufen sind, besitzen sie eine uralte Kultur, in der Ehre und Tapferkeit eine wichtige Rolle spielen. Manch ein Schwarzpelz ist sogar zum Helden geboren! Mit dieser Spielhilfe kannst du orkische, halborkische und holberkische Helden erstellen. Enthalten sind: #kurze Hintergrundbeschreibungen orkischer Stämme und Götter #die Werte der Spezies Ork, Halbork und Holberker #die Kultur Orkland, Holberk und eine Kultur für Räuberbanden #mehrere orkische Professionen, etwa der Rikai- und der Graveshpriester, #der orkische Blutkrieger und der Tairachschamane #Zauber, Liturgien und Animistenkräfte der vorgestellten #Professionen #orkische Waffen und Rüstungen #Wesenszüge verschiedener Orkstämme #Werte verschiedener orkischer Meisterpersonen und Gegner Zur Benutzung dieser Spielhilfe benötigst du das DSA5-Regelwerk. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20221215, Produktform: Kartoniert, Autoren: Pongratz, Stephan~Spohr, Alex, Edition: NED, Seitenzahl/Blattzahl: 64, Themenüberschrift: GAMES / Role Playing & Fantasy, Keyword: Aventurien; DSA; Das Schwarze Auge; Rollenspiel; Fantasy, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnhinweis für Spielzeuge: Kein Warnhinweis erforderlich, Länge: 292, Breite: 203, Höhe: 9, Gewicht: 288, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brambatti, Manuela: Fashion Illustration and DesignFashion Illustration and Design , Methods and techniques for achieving professional results , Ausgleichsbehälter > Motorkühlung , Erscheinungsjahr: 201710, Produktform: Kartoniert, Autoren: Brambatti, Manuela, Seitenzahl/Blattzahl: 240, Abbildungen: Vollständig in Farbe und S/W illustriert., Keyword: Entwurf; Illustration; Kollektion; Mode; Modeillustration; Modekollektion; Modezeichnung; Versace; Zeichnen, Fachschema: Design / Textildesign~Textildesign~Buchkunst / Illustration~Illustration - Illustrator~Bekleidung / Mode~Entwurf / Mode~Mode~Zeichnung (Kunst), Fachkategorie: Textilkunst~Mode und Bekleidung~Kunst: Grundlagen und Techniken~Zeichnung, Thema: Optimieren, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Illustration, Thema: Entdecken, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: promopress, Verlag: promopress, Verlag: HOAKI BOOKS S.L., Länge: 299, Breite: 212, Höhe: 18, Gewicht: 1216, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 247802926,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.